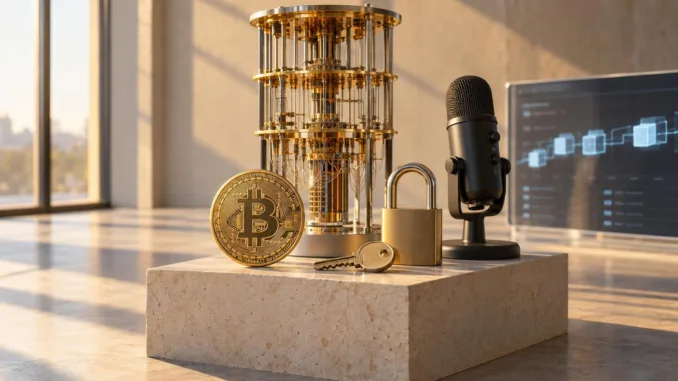
Chamath Palihapitiya hält Bitcoin für „capped“ und erwartet, dass die älteste Kryptowährung irgendwann gehackt wird und auf null fällt. Seit CZ auf X geantwortet hat, diskutiert die Szene die These aus der Moonshots-Folge 304 vom 21. Oktober. Technisch greift die Warnung an einer entscheidenden Stelle zu kurz.
Das Wichtigste in Kürze
- Chamath erwartet, dass Bitcoin gehackt wird und auf null fällt – technisch greift die Begründung zu kurz.
- Bitcoin schützt Coins über Signaturen wie ECDSA und Schnorr, nicht über SHA-256.
- Das größte Risiko sind öffentlich sichtbare Schlüssel: laut Glassnode rund 6,04 Mio. BTC.
Wer Chamath Palihapitiya ist – und warum seine Nullprognose Aufmerksamkeit bekommt
Chamath Palihapitiya ist einer der bekanntesten Investoren des Silicon Valley. Der gebürtige Sri Lanker arbeitete früh bei Facebook, wo er das Nutzerwachstum verantwortete, und gründete später die Wagniskapitalfirma Social Capital. Bekannt wurde er als einer der ersten großen Fürsprecher von Bitcoin – und als Mann, der mit Spacs, also leeren Börsenhüllen, reihenweise Firmen an die Börse brachte.
Seine Stimme wiegt in der Szene, weil er früh investiert war. 2017 nannte er Bitcoin eine „Versicherung“ gegen das Finanzsystem. Heute hält er laut Benzinga und Real Alpha keine Bitcoin mehr direkt, sondern nur noch indirekt über Anteile an der Digital Currency Group, dem Mutterhaus von Grayscale. Wer eine solche Kehrtwende mit einer Nullprognose verbindet, sollte den Interessenkonflikt zumindest benennen.
In der Folge 304 seines Podcasts Moonshots vom 21. Oktober sagte er, Bitcoin sei „capped“. Irgendwann werde es gehackt und gehe dann auf null. Die Passage liegt bei Minute 1:49, ein Ausschnitt kursiert bei Real Alpha.
Drei Argumente, ein schwacher Kern
Seine Begründung hat drei Teile. Zentralbanken könnten Bitcoin kaum halten, wer Bestände offenlegen müsse, werde zur Zielscheibe – er nennt Entführungen in Frankreich. Eine sich selbst verbessernde KI könne irgendwann die Verschlüsselung knacken, Satoshis Wallet leeren und mit einer Short-Wette auf den Absturz verdienen. Eine Umstellung auf quantenresistente Signaturen hält er für kaum durchsetzbar, weil sich die Community nicht einigen werde.
Der erste Punkt trifft einen realen Nerv: Wer als bekannter Bitcoin-Besitzer auffällt, wird erpressbar. Der dritte Punkt ist eine offene Governance-Frage. Der zweite Punkt aber ist der schwache Kern – dort vermischt Chamath zwei verschiedene Werkzeuge und zwei verschiedene Angriffsziele.
Bitcoin hängt nicht an SHA-256, sondern an ECDSA und Schnorr
Bitcoin-Coins werden nicht über SHA-256 gesichert, sondern über Signaturverfahren wie ECDSA und Schnorr auf der Kurve secp256k1. SHA-256 steckt vor allem im Proof-of-Work, also in der Mining-Konkurrenz.
Das bekannte Kryptorisiko ist Shors Algorithmus auf einem ausreichend großen Quantencomputer, der elliptische Kurven angreift. Nicht eine KI, die einen Hash „durchrechnet“. Gegen Quantenrechner gilt SHA-256 weiterhin als robust, weil Grovers Algorithmus den Suchaufwand nur halbiert.
CoinDesk hat am 8. Oktober berichtet, dass bislang kein praktischer Angriff auf Wallet-Schlüssel gezeigt wurde. Die Debatte ist also ein Zukunftsszenario, kein laufender Vorfall. Wer „KI knackt Bitcoin“ sagt, verwechselt zwei verschiedene Werkzeuge und zwei verschiedene Angriffsziele.
Rund 6 Mio. BTC liegen hinter öffentlich sichtbaren Schlüsseln
Spannend wird es bei den Coins, deren öffentlicher Schlüssel bereits onchain sichtbar ist. Dort könnte ein künftiger Quantenrechner ansetzen. Laut Glassnode betrifft das rund 6,04 Mio. BTC, also 30,2 Prozent des Bestands. Davon entfallen 1,92 Mio. BTC auf den Adresstyp und 4,12 Mio. BTC auf wiederverwendete Adressen.
ChainQuery kommt mit Stand 18. Oktober auf 7,12 Mio. BTC oder 35,4 Prozent. Das ist kein Widerspruch, sondern zeigt, wie stark die Zahl von der Definition „exponiert“ abhängt. Eine Zahl wie „1.096.361 BTC“ aus einer X-Zusammenfassung ist dagegen unbelegt und sollte nicht übernommen werden.
Auch bei den Börsen klaffen die Werte auseinander. Laut CoinDesk vom 8. Oktober liegt der exponierte Anteil bei Coinbase bei 10 Prozent, bei Binance bei 83 Prozent, bei Robinhood bei 100 Prozent und bei Fidelity bei 2 Prozent. Diese Werte beziehen sich auf den jeweiligen Adressbestand, nicht automatisch auf alle Kundengelder.
BIP-360 ist ein Entwurf, SHRINCS hat noch keinen Sicherheitsbeweis
Bei den Gegenmaßnahmen ist der Stand überschaubar. BIP-360, auch P2MR genannt, ist weiter nur ein Entwurf – ohne Aktivierung und ohne Termin. Er schützt zudem nur Coins, die auf neue Adressen umziehen, und bringt selbst keine Post-Quanten-Signaturen.
SHRINCS ist ein Entwurf für ein Signaturverfahren vom 26. August. Ein fertiger Sicherheitsbeweis fehlt laut TokenPost und LearnBitcoin noch. Chamaths Punkt, dass ein Upgrade schwierig wird, ist damit nicht von der Hand zu weisen – auch wenn daraus keine Unmöglichkeit folgt.
Die Governance-Frage bleibt offen: Kann sich Bitcoin rechtzeitig auf ein Verfahren einigen? Die Debatte um BIP-360, BIP-361 und SHRINCS läuft, ein Konsens ist nicht absehbar. Wer Bitcoin als langfristige Anlage hält, sollte diese Frage verfolgen – sie ist relevanter als die Frage, ob eine KI einen Hash knackt.
CZ kontert mit Phishing und Social Engineering
Die Reichweite der Debatte ist messbar. Auf X gab es laut vorliegenden Zahlen am 22. Oktober 262 Posts zum Thema, am 23. Oktober 155 und am 24. Oktober bis 8:52 MESZ bereits 45. In den Tagen davor waren es ein bis drei pro Tag. Der Ausgangspost von @BitcoinNewsCom kommt auf rund 587 Likes und 404.000 Impressionen.
CZ von Binance antwortete mit rund 11.400 Likes und 1,17 Mio. Impressionen. Sein Argument: Internet und Banken nutzten schwächere Verschlüsselung als Bitcoin. Eine KI müsse Bitcoin nicht knacken, um Schaden anzurichten – gefährlicher seien Phishing und Social Engineering. Ein weiterer Post von ihm, „bitcoin is dead“, kommt auf rund 10.500 Likes und 894.000 Impressionen und gilt als Seitenhieb, nennt Chamath aber nicht beim Namen.
Andere Nutzer arbeiten die Aussagen technisch auf. @KookCapitalLLC stellt Chamaths Aussagen von 2017 bis heute nebeneinander, @BennerJonas korrigiert Punkt für Punkt, @Decoded08 verweist auf das falsche Schloss und auf BIP-360. Laut @bobiblockchain hat Chamath seine These bei Simply Bitcoin live verteidigt – das ist ungeprüft.
So prüfst du deine eigene Exposition
Ob dein öffentlicher Schlüssel sichtbar ist, hängt davon ab, ob die Coins bereits einmal ausgegeben wurden. Erst dann liegt der Public Key onchain offen. Ein Block-Explorer oder eine Wallet-Ansicht, die den Spend-Output anzeigt, macht das sichtbar.
Wiederverwendete Adressen sind ein Teil der exponierten Menge. Frische Adressen pro Transaktion reduzieren die Sichtbarkeit und erschweren die Zuordnung von Kontoständen. Das ist eine Datenschutz- und Sicherheitsmaßnahme, keine Garantie gegen einen künftigen Quantenangriff.
Der exponierte Anteil deiner Börse sagt, wie viel des dortigen Bestands nach der jeweiligen Methodik als sichtbar gilt. „Exponiert“ heißt nicht kompromittiert, sondern in einer möglichen Quanten-Zukunft angreifbar. Wer sein Guthaben selbst verwahren will, findet passende Geräte im Hardware-Wallets-Vergleich. Für den Börsenvergleich lohnt ein Blick auf Kryptobörsen-Vergleich 2026 und Bitcoin kaufen 2026.
Unsere Einschätzung
Was dafür spricht
- Die Debatte zwingt Bitcoin-Anleger, sich mit Quantenrisiken und Adress-Hygiene auseinanderzusetzen.
- Die Governance-Frage nach BIP-360 und SHRINCS ist berechtigt und bislang ungelöst.
- Chamath benennt reale Risiken wie Erpressung und Entführungen von bekannten Wallet-Inhabern.
Was dagegen spricht
- Die technische Begründung ist falsch: Bitcoin hängt an ECDSA und Schnorr, nicht an SHA-256.
- Ein praktischer Angriff auf Wallet-Schlüssel ist bislang nicht gezeigt.
- Chamath hält selbst keine Bitcoin mehr direkt, sondern DCG-Anteile – ein Interessenkonflikt.
- Die Zahl der exponierten Coins schwankt je nach Methodik zwischen 6,04 und 7,12 Mio. BTC.
Worauf du achten solltest
- Ob Chamath auf X selbst nachlegt – ein eigener Post zum Thema ist bislang nicht gefunden.
- Ob der Auftritt bei Simply Bitcoin tatsächlich stattgefunden hat; die Angabe ist ungeprüft.
- Ob BIP-360 einen Aktivierungstermin bekommt oder weiter Entwurf bleibt.
- Ob SHRINCS einen belastbaren Sicherheitsbeweis vorlegt.
Fazit
Chamaths Warnung mischt ein reales Zukunftsszenario mit einer technisch falschen Begründung. Wer Bitcoin wegen Quantenrechnern für erledigt erklärt, sollte den Unterschied zwischen Hash und Signatur kennen. Ernst zu nehmen ist die Governance-Frage – und die eigene Adress-Hygiene. Chamaths eigene Position in DCG-Anteilen macht seine Nullprognose nicht glaubwürdiger.
Hinterlasse jetzt einen Kommentar