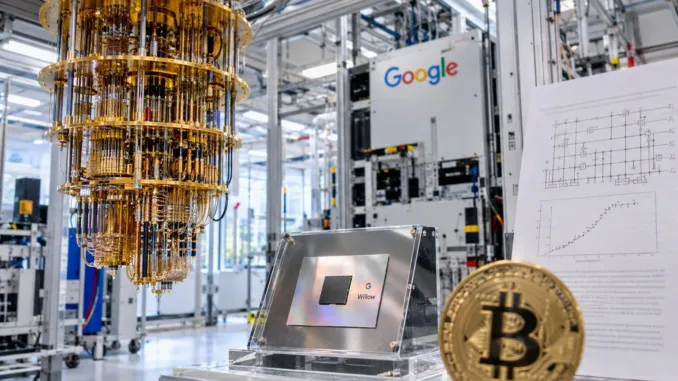
Google hat am 15. Oktober 2026 in der Fachzeitschrift Science gezeigt, dass ein Verfahren namens „Magic State Cultivation“ erstmals auf echter Hardware funktioniert. Auf X läuft das seit zwei Tagen unter der Frage, ob Bitcoin jetzt in Gefahr ist. Die Antwort ist nüchtern: Google hat einen Baustein gezeigt, keinen Code geknackt.
Das Wichtigste in Kürze
- Google senkt mit „Magic State Cultivation“ die Fehlerrate auf Willow um rund 40-mal.
- Willow hat 105 Qubits – für einen Angriff auf Bitcoin wären Größenordnungen mehr nötig.
- Das größte Risiko bleibt langfristig: sinkende Kosten könnten alte, öffentliche Schlüssel angreifbar machen.
Was Google am 15. Oktober tatsächlich gezeigt hat
Quantencomputer brauchen für bestimmte Rechenschritte sogenannte Magic States – spezielle Zustände, die sich nur einmal verwenden lassen. Laut manchen Schätzungen könnten bis zu 95 % der Kapazität eines Quantencomputers allein für ihre Herstellung draufgehen. Genau hier setzt das neue Verfahren an.
Mit „Magic State Cultivation“ machte Willow nach Angaben von Google rund 40-mal weniger Fehler als ohne das Verfahren. Der Konzern spricht von einer Genauigkeit von 99,99 % und nennt das einen Rekord. Das Verfahren wirkt wie ein Filter: Fehlerhafte Versuche werden früh verworfen, nur saubere Zustände kommen weiter.
Google schreibt selbst, dass das Verfahren noch in größerem Maßstab gezeigt werden muss und viele Hürden bleiben. Medienberichte nennen übereinstimmend eine Fidelity von etwa 99,99 % für die Zustände, die den Prüfprozess bestehen – und zugleich eine geringe Behaltensquote von rund 8 %. Wie das Magazin ScienceAlert berichtet, wird also der Großteil der Versuche verworfen.
Die 40-mal weniger Fehler gelten nur für einen Vorbereitungsschritt
Wichtig für die Einordnung: Google bezieht die 40-mal geringere Fehlerrate auf den Vergleich mit einer Variante ohne das Verfahren. Medienberichte paraphrasieren das teils als Fortschritt gegenüber früheren Methoden – das ist nicht dasselbe. Wer die Zahl liest, sollte wissen, worauf sie sich bezieht.
Aus 40-mal weniger Fehlern in einem Teilschritt folgt kein 40-mal einfacherer Bitcoin-Angriff. Die Zahl beschreibt einen konkreten Baustein für fehlertolerantes Quantenrechnen, nicht den End-to-End-Aufwand eines Angriffs. Genau diese Vermischung treibt die Debatte auf X an.
Auf X erklärte Aakash Gupta, wenn das Verfahren auch im großen Maßstab funktioniere, rückten die Zeitpläne näher. Nic Carter schrieb laut The Block: „This one isnt the major Google quantum breakthrough. Yet.“ Der Bitcoin-Autor TFTC lieferte eine nüchterne Zusammenfassung. Die zugespitzte Meldung von Polymarket erreichte laut den vorliegenden Angaben rund 3,12 Mio. Aufrufe.
Zwischen 105 Qubits und einer Million liegt ein weiter Weg
In einem Paper von 2025 schätzte Craig Gidney von Google, dass sich RSA-2048 mit weniger als 1 Mio. Qubits in unter einer Woche knacken ließe. 2019 lag die Schätzung noch bei 20 Mio. Qubits. Ein Teil dieser Einsparung kommt genau von dem Verfahren, das jetzt erstmals auf echter Hardware lief – es steckt also schon in den Schätzungen.
Der Abstand bleibt trotzdem groß: Willow hat 105 Qubits. Bitcoin nutzt außerdem kein RSA, sondern elliptische Kurven, für die andere Schätzungen gelten. Eine aktuelle, belastbare Schätzung speziell für Bitcoin-Signaturen ließ sich in den vorliegenden Quellen nicht sauber belegen.
Gidney empfiehlt, angreifbare Verschlüsselung nach 2030 auslaufen zu lassen. Er begründet das aber nicht damit, dass er bis dahin große Quantencomputer erwartet. Er will nur nicht darauf wetten, dass der Fortschritt langsam bleibt.
Für Bitcoin-Anleger zählt, wann ein öffentlicher Schlüssel sichtbar ist
Ein Quantenangriff auf Bitcoin setzt voraus, dass der öffentliche Schlüssel einer Adresse bekannt ist. Das ist bei älteren Adressen und bei wiederverwendeten Adressen der Fall. Wer seine Coins auf eine frische Adresse schickt und Schlüssel nicht mehrfach nutzt, verkleinert die Angriffsfläche – unabhängig davon, ob der Angriff je kommt.
Die Debatte unter Bitcoin-Entwicklern läuft bereits. BIP-360 und verwandte Vorschläge zielen auf quantum-resistente Ausgabeformate und eine Migrationsstrategie. Dass daran gearbeitet wird, spricht eher gegen die Alarm-These, Bitcoin sei „erst jetzt“ in Gefahr. Coinbase hatte am 14. Oktober auf einen Quanten-Umbau gedrängt, nach eigenen Angaben betrifft das bis zu 5 % aller Bitcoin. Auch Europol warnt bereits dringlich vor Quantencomputern.
Wer sein Krypto-Vermögen langfristig hält, sollte die Verwahrung ernst nehmen. Eine Hardware-Wallet schützt vor Diebstahl im Netz, nicht vor einem künftigen Quantenangriff auf alte Adressen. Für den Einstieg lohnt der Blick auf Kryptobörsen mit MiCA-Lizenz und die Anleitung, wie du Bitcoin kaufen kannst.
Was auf X kursiert und noch nicht belegt ist
Auf X heißt es, es seien nur 54 der 105 Qubits genutzt und rund 92 % der Versuche verworfen worden. Für beides ließ sich in den vorliegenden Quellen kein belastbarer Primärbeleg finden. Die Medienlage spricht von etwa 8 % Behaltensquote – das ist plausibel, aber nicht dasselbe wie eine sauber belegte Zahl aus dem Paper.
Offen ist auch, ob das BSI oder Fraunhofer das Ergebnis schon eingeordnet haben. Dazu gab es keine belastbaren Treffer. Wer die Studie im Detail prüfen will, sollte direkt das Science-Paper und das Supplement heranziehen.
Unser letzter Willow-Artikel stammt vom 23. Oktober 2025 und behandelt ein älteres Ergebnis. Die aktuelle Meldung ist davon zu trennen.
Unsere Einschätzung
Was dafür spricht
- Google zeigt das Verfahren erstmals auf echter Hardware, nicht nur in der Theorie.
- Die Fehlerreduktion um rund 40-mal ist ein belegter Fortschritt bei einem bekannten Engpass.
- Bitcoin-Entwickler diskutieren mit BIP-360 bereits quantum-resistente Formate.
Was dagegen spricht
- Willow hat 105 Qubits – für RSA-2048 schätzt Google weniger als 1 Mio. Qubits.
- Die 40-mal beziehen sich auf einen Vorbereitungsschritt, nicht auf einen Bitcoin-Angriff.
- Google selbst schreibt, dass das Verfahren noch im großen Maßstab gezeigt werden muss.
- Zahlen zu 54 genutzten Qubits und 92 % verworfenen Versuchen sind bislang nicht primär belegt.
Worauf du achten solltest
- Ob Google das Verfahren in größerem Maßstab zeigt – bislang nur auf 105 Qubits demonstriert.
- Ob BSI oder Fraunhofer das Ergebnis einordnen; dazu liegen aktuell keine Belege vor.
- Ob eine belastbare Schätzung speziell für elliptische Kurven (Bitcoin) erscheint, nicht nur für RSA-2048.
- Ob BIP-360 und verwandte Vorschläge konkrete Umsetzungsschritte bekommen.
Fazit
Google hat einen Baustein geliefert, keinen Durchbruch beim Knacken von Bitcoin. Die 40-mal weniger Fehler gelten für einen Vorbereitungsschritt, nicht für einen Angriff. Wer langfristig hält, sollte alte und wiederverwendete Adressen meiden und die BIP-360-Debatte verfolgen. Die nächste Einordnung kommt, sobald unabhängige Institute das Paper geprüft haben.
Quellen: Bringing the magic: Google breaks open a bottleneck in quantum computing (blog.google), Google reports 40-fold error reduction in Willow quantum test (magica.com), Google's Quantum Computer Just Achieved a Major Breakthrough With 'Magic States' : Scienc… (sciencealert.com), How to factor 2048 bit RSA integers with less than a million noisy qubits (arxiv.org), BIP 361: Post Quantum Migration and Legacy Signature Sunset (bitcoin.org), Satoshi-era bitcoin faces a bigger quantum threat after Google’s new Willow breakthrough (coindesk.com)
Hinterlasse jetzt einen Kommentar